- By Siti Asiah
- 17 September 2026
Portal Data Sensitif Perusahaan Anda Sudah Punya Audit Trail Anti-Manipulasi?
Bayangkan skenario ini: sebuah data penting di portal manajemen perusahaan tiba-tiba berubah nilainya, dan ketika ditelusuri, tidak ada satu pun catatan yang menunjukkan siapa yang mengubahnya, kapan perubahan terjadi, atau apa nilai sebelumnya. Tanpa jejak yang jelas seperti ini, tim investigasi tidak punya cara untuk membuktikan apakah itu kesalahan sistem, human error, atau bahkan manipulasi data yang disengaja oleh pihak internal.
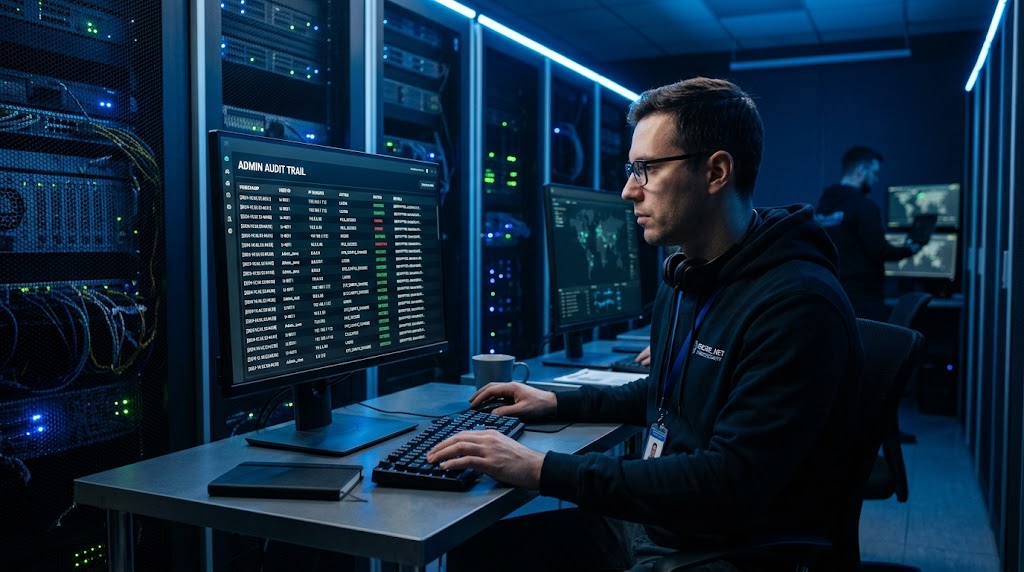
Situasi seperti ini persis yang coba dicegah oleh audit trail — sebuah catatan kronologis rinci tentang siapa melakukan apa, kapan, dan perubahan apa saja yang terjadi dalam sebuah sistem. Namun audit trail yang sekadar ada saja tidak cukup. Kalau catatan itu sendiri bisa diubah atau dihapus oleh admin yang sama yang melakukan kesalahan, fungsinya sebagai bukti sudah gugur sejak awal.
Audit Trail yang Bisa Dimanipulasi Sama Saja Tidak Ada
Log audit yang tidak terlindungi dari manipulasi justru bisa menjadi titik lemah baru dalam sistem keamanan, bukan solusi. Kalau seorang admin dengan akses penuh bisa menghapus jejak aktivitasnya sendiri setelah melakukan perubahan data yang tidak sah, maka seluruh sistem pencatatan itu kehilangan fungsi utamanya sebagai bukti yang bisa dipercaya. Inilah kenapa audit trail yang baik harus dirancang bersifat tamper-proof atau setidaknya tamper-evident — dicapai lewat kombinasi kontrol akses yang ketat, enkripsi, dan penggunaan stempel waktu yang aman sehingga setiap upaya perubahan pada catatan log bisa terdeteksi.
Elemen yang Membuat Audit Trail Benar-Benar Anti-Rekayasa
Ada beberapa lapisan perlindungan yang perlu diterapkan agar catatan log aktivitas admin tidak bisa direkayasa dengan mudah:
- Immutable storage, yaitu penyimpanan yang secara teknis mencegah data yang sudah tercatat diubah atau dihapus setelah proses penulisan selesai, bukan sekadar dibatasi lewat hak akses semata
- Enkripsi pada data log, sehingga meski penyimpanan berhasil diakses pihak tidak berwenang, isi catatan tetap tidak bisa dibaca atau diubah dengan mudah
- Prinsip akses minimal (least privilege), di mana mayoritas pengguna hanya diberi hak baca terhadap log, sementara kemampuan mengubah atau menghapus catatan dibatasi seketat mungkin, idealnya tidak ada sama sekali
- Stempel waktu yang aman dan tanda tangan digital, sebagai penanda tambahan bahwa catatan tersebut belum mengalami perubahan sejak pertama kali dituliskan
- Pemisahan sistem pencatatan dari sistem operasional utama, sehingga admin yang mengelola data sehari-hari tidak memiliki akses langsung untuk memodifikasi log aktivitasnya sendiri
Kombinasi elemen-elemen ini yang membuat audit trail benar-benar layak dijadikan bukti hukum yang kuat, bukan sekadar catatan administratif yang mudah dibantah keabsahannya.
Bukan Sekadar Kepatuhan, Tapi Perlindungan Nyata
Bagi portal yang menangani data sensitif perusahaan — baik itu data keuangan, data pelanggan, atau data operasional kritis — audit trail yang aman berfungsi ganda. Di satu sisi, ini membantu memenuhi kepatuhan terhadap standar keamanan informasi seperti ISO 27001, yang menuntut bukti bahwa organisasi memiliki kontrol memadai atas siapa yang mengakses dan mengubah data. Di sisi lain, ini juga menciptakan efek psikologis positif di internal tim: ketika setiap orang tahu aktivitasnya tercatat secara permanen dan tidak bisa dihapus begitu saja, perilaku pengguna sistem cenderung menjadi jauh lebih disiplin dan bertanggung jawab.
Saat terjadi insiden — entah itu kesalahan input data, dugaan kecurangan, atau bahkan sengketa hukum dengan pihak eksternal — catatan audit trail yang tidak bisa direkayasa menjadi bukti otentik yang bisa diandalkan, jauh berbeda dengan sistem yang catatannya masih rentan diubah oleh pihak yang punya kepentingan menyembunyikan jejaknya sendiri.
Membutuhkan Perencanaan Arsitektur Sejak Awal
Membangun sistem audit trail yang benar-benar anti-manipulasi bukan fitur yang bisa ditambal begitu saja setelah portal sudah berjalan lama. Dibutuhkan perencanaan arsitektur sejak awal — mulai dari pemilihan mekanisme immutable storage, strategi enkripsi data log, hingga pemisahan hak akses yang jelas antara pengguna operasional dan pengelola sistem pencatatan itu sendiri.
BogorWebsite.com membangun portal manajemen data sensitif dengan sistem audit trail yang dirancang tahan manipulasi sejak tahap perencanaan arsitektur, mencakup enkripsi penyimpanan log dan kontrol akses ketat terhadap catatan aktivitas admin. Karena sistem yang digunakan dibangun secara custom, pendekatan keamanan seperti ini bisa disesuaikan lebih presisi dengan tingkat sensitivitas data dan kebutuhan kepatuhan masing-masing perusahaan, dibanding platform generik yang mekanisme keamanannya sudah baku dan sulit diaudit. Bagi perusahaan yang juga membutuhkan pendampingan jangka panjang untuk menjaga keamanan sistem setelah peluncuran, layanan jasa pembuatan aplikasi berbasis web BogorWebsite.com turut memperhatikan aspek keamanan sebagai bagian dari pengembangan yang menyeluruh.
Jangan Tunggu Sampai Ada Insiden untuk Membangun Sistem yang Aman
Portal manajemen data sensitif perusahaan yang tidak memiliki audit trail anti-manipulasi ibarat berjalan tanpa jaring pengaman — semua tampak baik-baik saja sampai terjadi insiden yang membutuhkan bukti jejak aktivitas yang jelas, dan saat itu baru terlihat betapa rentannya sistem yang catatannya bisa direkayasa. Investasi pada sistem log yang aman sejak awal jauh lebih murah dibanding menanggung akibat dari data yang termanipulasi tanpa jejak yang bisa ditelusuri.
Konsultasikan kebutuhan sistem enkripsi dan audit trail anti-manipulasi untuk portal data sensitif perusahaan Anda melalui WhatsApp 0812-3451-4325 atau kunjungi halaman kontak BogorWebsite.com.