- By Siti Asiah
- 29 September 2026
Jasa Pembuatan Website Bogor Terbaik Proteksi Pencegahan Session Replay Hijacking Atribut Data Private Mask
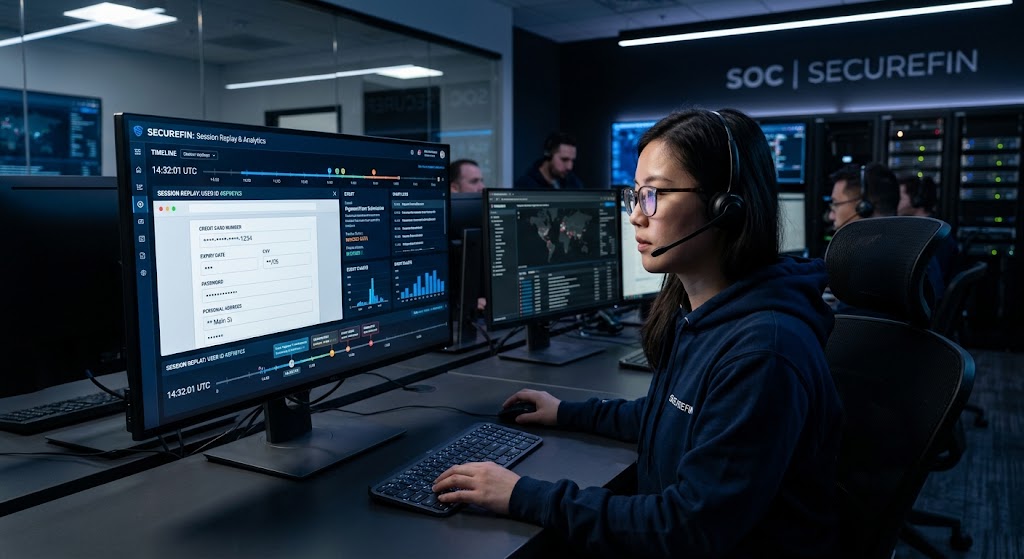
Portal layanan keuangan dan website dengan form pendaftaran sensitif sering menggunakan tools analitik berbasis session replay untuk memahami perilaku pengunjung, seperti Hotjar, Microsoft Clarity, atau sejenisnya. Tools ini merekam interaksi pengunjung secara visual untuk membantu tim produk memahami di mana pengguna kesulitan. Masalahnya, tanpa konfigurasi masking yang tepat, rekaman tersebut bisa secara tidak sengaja menyimpan data pribadi sensitif yang seharusnya tidak pernah terekam sama sekali.
Kenapa Session Replay Membawa Risiko Privasi yang Cukup Serius
Session replay dapat merekonstruksi persis momen ketika sebuah halaman mengalami masalah, dan secara persis pula data pribadi apa yang ditampilkan halaman tersebut pada momen itu. Sumber data sensitif bukan hanya dari kolom formulir saja, melainkan juga bisa berasal dari nama akun dalam teks statis DOM, token dalam URL, pesan validasi, atribut data pada elemen, transkrip chat, gambar, hingga isi permintaan jaringan yang semuanya berpotensi masuk ke dalam rekaman tanpa disadari.
Risiko ini sangat nyata pada tools populer yang banyak digunakan. Tanpa gating consent dan masking PII yang tepat, tools session replay bisa merekam data yang seharusnya tidak boleh diambil, mengingat tools ini merekam keyboard input, kolom formulir, dan konten halaman sensitif jika masking tidak dikonfigurasi dengan benar. Tanpa masking eksplisit pada kolom formulir, informasi kesehatan, detail finansial, kata sandi, dan input sensitif lainnya bisa muncul dalam rekaman sesi tanpa disadari pemilik website maupun pengunjung yang bersangkutan.
Bagaimana Data Masking Bekerja untuk Melindungi Privasi Pengguna
Solusi untuk masalah ini adalah menerapkan data masking pada level klien sebelum data dikirim ke server tools analitik. Pendekatan yang aman dimulai dari perekaman yang dimasking atau diblokir secara default, kemudian secara selektif membuka konten yang sudah ditinjau dan berisiko rendah, bukan sebaliknya di mana semua konten terekam kecuali yang secara eksplisit dikecualikan.
Praktik terbaik dalam implementasi masking mencakup memasking setiap input kontrol seperti password, email, kolom pencarian, atau pesan dukungan pelanggan sebagai default, memasking atau memblokir teks DOM yang berisi nama pasien, alamat invoice, atau riwayat chat, serta menerapkan allowlist untuk atribut tertentu alih-alih membiarkan seluruh atribut terekam tanpa filter, termasuk atribut seperti value, title, atau data-email yang berpotensi menyimpan informasi sensitif.
Standar Industri untuk Konfigurasi Masking yang Aman
Beberapa penyedia layanan analitik terkemuka sudah menerapkan masking sebagai perilaku default demi keamanan penggunanya. Beberapa tools secara default akan memasking seluruh konten teks dengan tanda bintang dan memblokir seluruh elemen media sebelum data dikirim ke server, sebuah pendekatan yang jauh lebih aman dibanding sistem lama yang merekam semuanya secara default dan baru mengecualikan elemen tertentu secara manual.
Untuk tipe input tertentu yang sangat sensitif, beberapa platform bahkan menerapkan aturan yang lebih ketat lagi. Teks yang dimasukkan ke dalam input dengan tipe tel, email, password, atau number akan selalu dimasking dan tidak bisa dibuka maskingnya sama sekali, bahkan dengan aturan selector khusus sekalipun, memastikan data jenis ini tidak pernah bisa terekam secara utuh apapun konfigurasi tambahan yang diterapkan oleh developer.
Kenapa Sampling Bukan Solusi yang Memadai
Sebagian pemilik website berpikir bahwa dengan hanya merekam sebagian kecil sesi, misalnya sepuluh persen saja dari total pengunjung, risiko kebocoran data sudah cukup diminimalkan. Namun perlu dipahami bahwa sampling bukanlah kontrol privasi, karena merekam satu persen sesi saja tetap merekam nilai sensitif secara lengkap pada sesi-sesi yang terpilih tersebut, sehingga masking pada level konten tetap menjadi lapisan pertahanan yang jauh lebih penting dibanding sekadar mengurangi jumlah sesi yang direkam.
Manfaat Khusus Bagi Portal Layanan Keuangan
Bagi portal layanan keuangan yang menangani data transaksi dan informasi finansial sensitif pengguna, kebocoran data lewat rekaman sesi analitik bisa berakibat sangat serius, baik dari sisi kepatuhan regulasi maupun kepercayaan nasabah. Detail finansial, nomor rekening, atau nominal transaksi yang muncul dalam rekaman sesi tanpa masking yang tepat berpotensi menjadi celah keamanan yang sama seriusnya dengan kebocoran data lewat jalur peretasan konvensional, meski sumbernya berasal dari tools analitik yang sebenarnya dipasang dengan niat baik untuk meningkatkan pengalaman pengguna.
Manfaat Bagi Web Form Pendaftaran Sensitif
Bagi website yang mengumpulkan data pendaftaran sensitif seperti riwayat kesehatan, dokumen identitas, atau informasi pribadi lainnya, penerapan masking yang ketat pada seluruh kolom formulir memastikan tim yang meninjau rekaman sesi untuk keperluan perbaikan pengalaman pengguna tetap bisa memahami alur interaksi pengunjung tanpa pernah melihat isi data sensitif yang sebenarnya dimasukkan ke dalam formulir tersebut.
Kombinasi proteksi pencegahan session replay hijacking berbasis data masking ini bisa diterapkan pada seluruh tools analitik yang digunakan website Anda saat proses pembuatan website, disesuaikan dengan tingkat sensitivitas data yang ditangani portal layanan keuangan atau platform pendaftaran Anda.
Menutup: Insight Pengguna Tetap Didapat, Data Pribadi Tetap Terlindungi
Portal layanan keuangan dan website dengan form pendaftaran sensitif yang menggunakan tools session replay sebaiknya tidak mengabaikan konfigurasi masking data pribadi sejak awal implementasi. BogorWebsite.com siap menerapkan proteksi pencegahan session replay hijacking dengan masking data pribadi yang tepat pada website Anda, disesuaikan dengan tingkat sensitivitas data platform Anda. Hubungi kami melalui WhatsApp atau kunjungi halaman kontak untuk konsultasi gratis.