- By Siti Asiah
- 03 Oktober 2026
Jasa Pembuatan Website Bogor Terbaik Proteksi Pencegahan Clickjacking Konfigurasi Content Security Policy Frame Ancestors
Portal transaksi keuangan dan website profil bisnis yang serius soal keamanan perlu memahami bahwa standar proteksi anti-clickjacking terus berkembang. Jika sebelumnya header X-Frame-Options menjadi andalan utama, kini directive frame-ancestors dalam Content Security Policy sudah menjadi standar modern yang menawarkan kontrol jauh lebih fleksibel dan presisi dibanding pendahulunya.
Kenapa Frame-Ancestors Dianggap Pengganti Modern dari X-Frame-Options
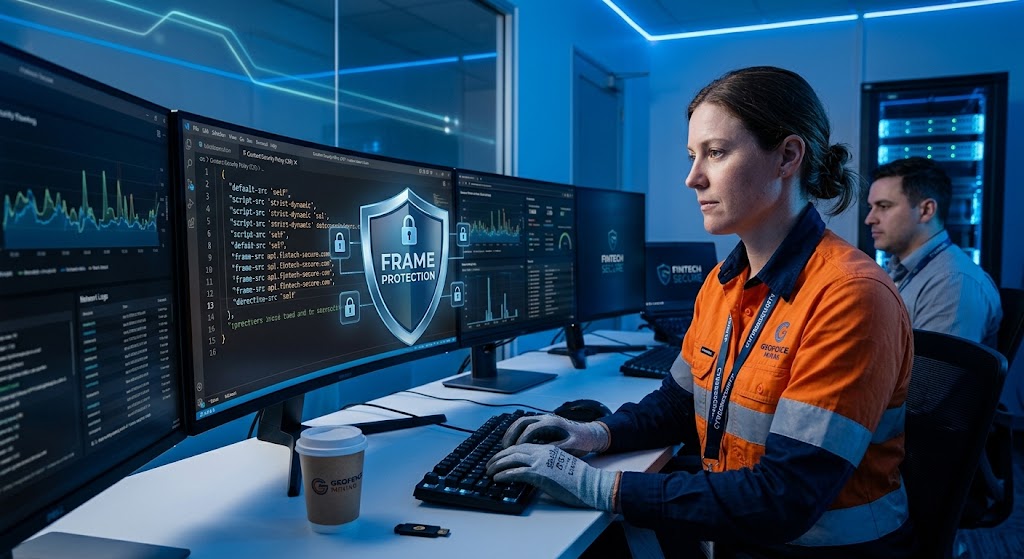
Directive frame-ancestors memungkinkan Anda menentukan URL induk mana saja yang boleh menyematkan halaman tertentu lewat frame, iframe, object, atau embed, dan secara historis header X-Frame-Options sudah digunakan untuk tujuan ini, namun kini sudah digantikan oleh directive frame-ancestors dalam CSP. Menetapkan frame-ancestors 'none' pada dasarnya menggantikan fungsi header X-Frame-Options: DENY, sementara frame-ancestors 'self' setara dengan X-Frame-Options: SAMEORIGIN, namun dengan kemampuan yang jauh lebih luas dari sekadar dua pilihan sederhana tersebut.
Keunggulan utama frame-ancestors terletak pada fleksibilitasnya dalam mengizinkan banyak origin sekaligus, sesuatu yang tidak bisa dilakukan dengan baik oleh X-Frame-Options versi lama. Dengan frame-ancestors, Anda bisa menyatakan kebijakan seperti mengizinkan domain tertentu yang terpercaya untuk menyematkan halaman Anda, misalnya frame-ancestors 'self' https://trusted.example.com, sebuah kemampuan presisi yang tidak tersedia sama sekali pada header X-Frame-Options konvensional.
Elemen HTML yang Tercakup dalam Perlindungan Frame-Ancestors
Cakupan perlindungan frame-ancestors juga lebih luas dibanding X-Frame-Options. Selain elemen frame dan iframe, directive frame-ancestors juga berlaku untuk elemen applet, embed, dan object, memberikan perlindungan yang lebih menyeluruh terhadap berbagai cara penyematan halaman yang mungkin dieksploitasi penyerang. Penting dipahami bahwa frame-ancestors mengatur siapa saja yang boleh menyematkan dokumen Anda, bukan apa yang boleh dimuat oleh dokumen Anda sendiri, perbedaan mendasar yang membedakannya dari directive frame-src yang mengatur arah sebaliknya.
Praktik Terbaik Deployment: Menguji Kebijakan Lewat Mode Report-Only
Salah satu keunggulan besar dari pendekatan CSP modern adalah tersedianya mode pengujian sebelum kebijakan benar-benar diterapkan secara penuh. Menggunakan header Content-Security-Policy-Report-Only memungkinkan Anda menerapkan kebijakan CSP yang tidak benar-benar diberlakukan, di mana laporan pelanggaran tetap dicetak ke konsol dan dikirim ke endpoint pelaporan jika directive report-uri atau report-to digunakan, sehingga developer bisa melihat dampak kebijakan sebelum benar-benar menerapkannya secara ketat.
Namun ada catatan penting yang perlu diperhatikan di sini: kebijakan report-only hanya melaporkan, tidak menegakkan, sehingga selama proses migrasi masih berjalan dengan mode report-only, header X-Frame-Options sebaiknya tetap dipertahankan sebagai lapisan proteksi aktif, dan baru dilepas setelah kebijakan frame-ancestors benar-benar dipindahkan ke mode enforcement penuh. Browser secara umum memprioritaskan directive frame-ancestors CSP ketika kedua header hadir bersamaan, sementara X-Frame-Options tetap berguna sebagai fallback bagi klien lawas yang mungkin belum mendukung CSP sepenuhnya.
Kombinasi dengan Nonce untuk Keamanan yang Lebih Menyeluruh
Bagi website yang ingin menerapkan CSP secara komprehensif, bukan hanya untuk proteksi clickjacking semata, kombinasi dengan pendekatan berbasis nonce pada directive script-src turut memperkuat keamanan secara keseluruhan terhadap serangan injeksi skrip. Saat nonce diaktifkan, hanya skrip inline yang menyertakan atribut nonce yang cocok yang akan dieksekusi, dan nonce yang dibuat secara acak untuk setiap respons halaman memastikan proteksi tidak mudah ditebak atau dieksploitasi oleh penyerang yang mencoba menyisipkan skrip berbahaya.
Langkah Praktis Migrasi dari X-Frame-Options ke Pendekatan CSP Penuh
Proses migrasi yang aman dimulai dengan menerapkan kebijakan CSP dalam mode report-only terlebih dahulu, mengumpulkan laporan pelanggaran dari lingkungan produksi yang sesungguhnya, menambahkan hanya sumber yang benar-benar dibutuhkan, dan baru menegakkan kebijakan tersebut setelah seluruh alur aplikasi, autentikasi, penyimpanan, dan konten tersemat lainnya dipastikan berjalan lancar tanpa pelanggaran yang tidak diinginkan. Pendekatan bertahap semacam ini jauh lebih aman dibanding langsung menerapkan kebijakan ketat tanpa pengujian, yang berisiko mematahkan fungsi website yang sebenarnya sah namun belum sempat didaftarkan dalam kebijakan.
Manfaat Khusus Bagi Portal Transaksi Keuangan
Bagi portal transaksi keuangan yang menangani aksi sensitif seperti transfer dana atau perubahan data akun, penerapan frame-ancestors yang ketat memastikan halaman transaksional tidak bisa disematkan oleh domain eksternal manapun, menutup celah yang bisa dieksploitasi lewat teknik penyamaran antarmuka seperti clickjacking. Kontrol presisi yang ditawarkan CSP juga memungkinkan pengecualian khusus bagi kebutuhan integrasi resmi, misalnya jika portal tersebut memang perlu disematkan oleh aplikasi mitra tertentu yang sudah terverifikasi keamanannya.
Manfaat Bagi Website Profil Bisnis
Bagi website profil bisnis yang ingin menjaga integritas tampilan mereka dari penyalahgunaan pihak ketiga, penerapan frame-ancestors 'self' memastikan halaman hanya bisa disematkan oleh domain yang sama, mencegah skenario di mana kompetitor atau pihak tidak bertanggung jawab menyematkan halaman profil bisnis ke dalam konteks yang merugikan, seperti perbandingan harga palsu atau skema penipuan berbasis framing lainnya.
Konfigurasi proteksi pencegahan clickjacking berbasis Content Security Policy frame-ancestors ini bisa diterapkan pada seluruh halaman sensitif website Anda saat proses pembuatan website, disesuaikan dengan kebutuhan integrasi dan tingkat sensitivitas platform Anda.
Menutup: Standar Proteksi Modern, Kontrol Lebih Presisi Terhadap Penyematan Halaman
Portal transaksi keuangan dan website profil bisnis yang ingin mengikuti standar keamanan terkini sebaiknya beralih ke konfigurasi Content Security Policy frame-ancestors sebagai lapisan utama proteksi anti-clickjacking. BogorWebsite.com siap menerapkan konfigurasi CSP frame-ancestors yang tepat pada website Anda, disesuaikan dengan kebutuhan platform Anda. Hubungi kami melalui WhatsApp atau kunjungi halaman kontak untuk konsultasi gratis.