- By Siti Asiah
- 09 September 2026
Jasa Pembuatan Website Bogor Terbaik Proteksi Enkripsi Cookie Sesi Pengguna Strict SameSite
Platform membership dan website keuangan lokal yang menangani data login dan transaksi pengguna sering kali tidak menyadari bahwa salah satu celah keamanan paling mendasar justru terletak pada konfigurasi cookie sesi mereka. Cookie yang tidak dikonfigurasi dengan benar bisa menjadi pintu masuk bagi serangan yang memungkinkan pihak tidak bertanggung jawab mengambil alih sesi login pengguna tanpa perlu mengetahui kata sandi mereka sama sekali.
Kenapa Cookie Sesi Jadi Target Empuk Peretas
Cookie menyimpan data sensitif seperti token sesi, status autentikasi, dan preferensi pengguna, dan cookie yang tidak dikonfigurasi dengan benar menjadi target utama penyerang, memungkinkan terjadinya pembajakan sesi, Cross-Site Request Forgery, dan pencurian data. Bayangkan sebuah kunci digital menuju akun pengguna yang bebas diakses siapa saja yang sekadar melihat konsol developer di browser mereka, atau sebuah klik yang tampak tidak berbahaya namun diam-diam mentransfer dana dari rekening pengguna, dan inilah konsekuensi nyata dari cookie yang tidak diamankan dengan baik.
Memahami Atribut SameSite dan Tiga Level Perlindungannya
Atribut SameSite mengontrol apakah browser akan menyertakan cookie saat permintaan berasal dari situs yang berbeda, menjadikannya kontrol paling efektif melawan serangan Cross-Site Request Forgery. Terdapat tiga level pengaturan yang bisa dipilih, di mana Strict berarti cookie tidak pernah dikirim pada permintaan lintas situs sama sekali, bahkan saat pengguna mengklik tautan dari situs lain menuju situs Anda, sementara Lax mengirim cookie pada navigasi tingkat atas seperti mengklik tautan namun memblokirnya pada permintaan POST lintas situs, formulir, atau iframe.
Pemilihan level Strict sangat direkomendasikan untuk website dengan data sensitif tinggi. Karena website perbankan tidak akan mengizinkan halaman transaksional ditautkan dari situs eksternal manapun, maka flag Strict adalah pilihan paling tepat untuk institusi keuangan, sementara untuk platform yang perlu mempertahankan sesi login pengguna yang datang dari tautan eksternal, nilai default Lax memberikan keseimbangan yang wajar antara keamanan dan kenyamanan penggunaan.
Kombinasi dengan Atribut Keamanan Cookie Lainnya
SameSite bukan satu-satunya lapisan proteksi yang perlu diterapkan pada cookie sesi. Flag HttpOnly mencegah JavaScript mengakses cookie lewat document.cookie, yang sangat penting bagi cookie sesi karena memblokir serangan XSS yang mencoba mencuri token sesi, sementara flag Secure memastikan cookie hanya dikirim lewat koneksi HTTPS dan tidak pernah lewat HTTP biasa. Ketiga atribut ini sebaiknya diterapkan bersamaan pada setiap cookie sesi, karena masalah keamanan jarang berdiri sendiri, di mana flag HttpOnly yang hilang mungkin terlihat sepele, tapi jika dikombinasikan dengan kerentanan XSS, celah tersebut langsung menjadi jalur terbuka menuju pembajakan sesi.
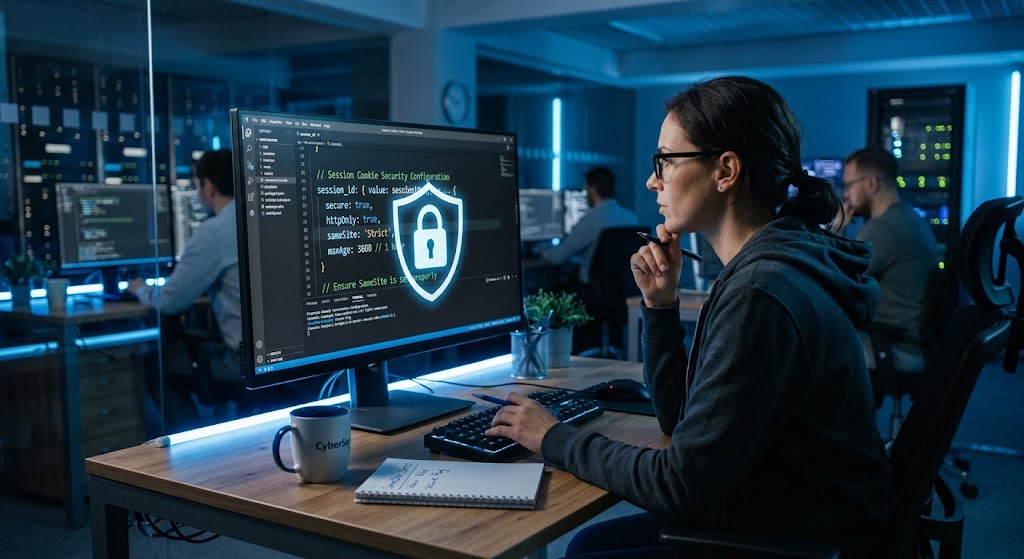
Sebagai baseline praktis yang direkomendasikan, gunakan HttpOnly untuk seluruh cookie sesi, gunakan Secure di seluruh lingkungan produksi tanpa pengecualian, dan tetapkan SameSite=Strict kecuali ada alasan khusus untuk tidak melakukannya, sehingga kombinasi Set-Cookie: session=token; HttpOnly; Secure; SameSite=Strict menjadi standar minimum yang layak diterapkan pada setiap cookie sesi platform Anda.
Kenapa Mengandalkan SameSite Saja Tidak Cukup
Penting dipahami bahwa SameSite sebaiknya diperlakukan sebagai pertahanan berlapis melawan CSRF, bukan sebagai pengganti token CSRF sepenuhnya. Meski SameSite memberikan perlindungan yang signifikan terhadap serangan CSRF, tidak ada satupun pembatasan ini yang menjamin kekebalan penuh, sehingga kombinasi dengan token CSRF tradisional pada operasi yang mengubah data tetap disarankan sebagai lapisan pertahanan tambahan, terutama untuk transaksi finansial atau perubahan data akun yang sensitif.
Manfaat Bagi Platform Membership dan Web Keuangan Lokal
Bagi platform membership yang menyimpan data pribadi dan riwayat transaksi anggota, konfigurasi cookie sesi yang tepat memberikan lapisan pertahanan mendasar terhadap upaya pembajakan akun yang bisa terjadi lewat celah situs pihak ketiga yang tidak terkait langsung dengan platform tersebut. Bagi web keuangan lokal yang menangani transaksi finansial pengguna, penerapan SameSite=Strict pada cookie sesi menjadi standar keamanan minimum yang wajib dipenuhi, mengingat sensitivitas data yang ditangani dan potensi kerugian finansial nyata jika terjadi pembajakan sesi.
Konfigurasi proteksi enkripsi cookie sesi berbasis SameSite Strict ini menjadi bagian dari standar keamanan yang kami terapkan dalam setiap proses pembuatan website platform membership atau web keuangan lokal Anda, disesuaikan dengan tingkat sensitivitas data dan alur kerja pengguna pada platform Anda.
Menutup: Sesi Login Pengguna Terlindungi dari Celah Peramban Pihak Ketiga
Platform membership dan web keuangan lokal yang menangani data sensitif pengguna sebaiknya tidak mengabaikan konfigurasi keamanan cookie sesi sejak awal pengembangan. BogorWebsite.com siap menerapkan proteksi enkripsi cookie sesi pengguna dengan konfigurasi SameSite Strict pada website Anda, disesuaikan dengan tingkat sensitivitas data platform Anda. Hubungi kami melalui WhatsApp atau kunjungi halaman kontak untuk konsultasi gratis.